Autore: Andrea Madaschi

  • Perché i Programmatori Devono Capire il Design (Oltre la Grafica)

    Perché i Programmatori Devono Capire il Design (Oltre la Grafica)

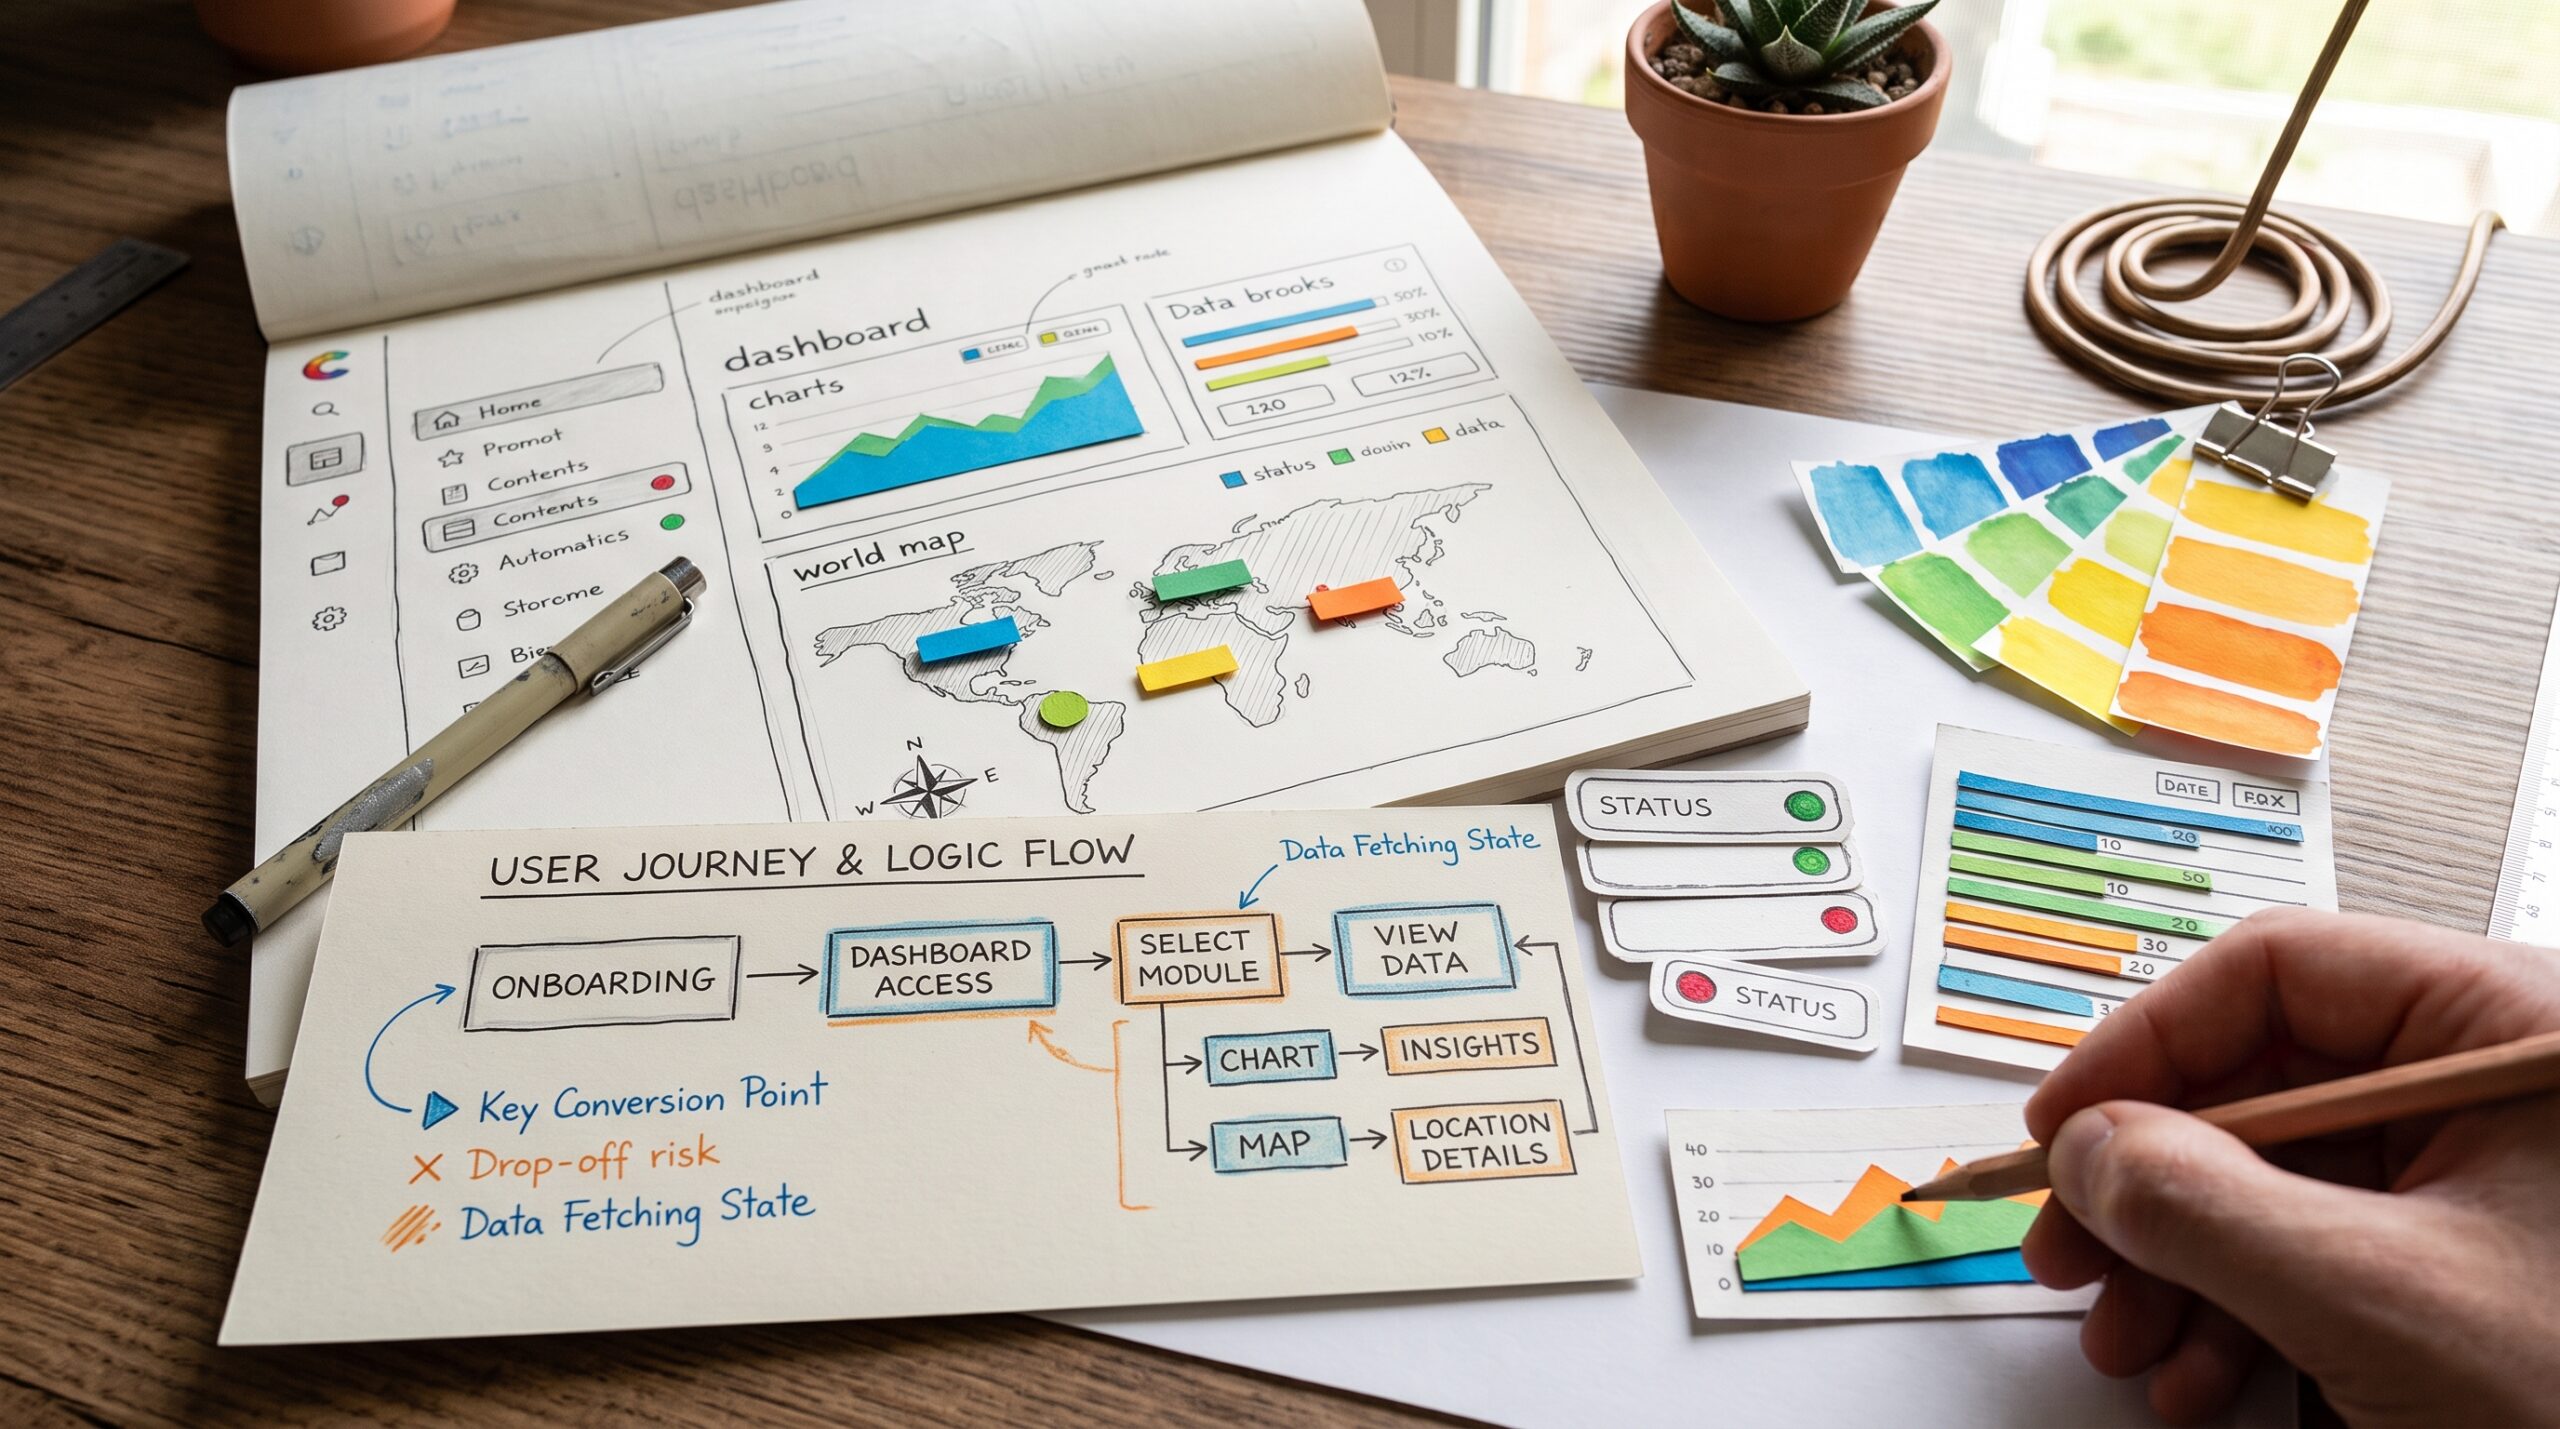
    Nel ciclo di sviluppo software, il design viene spesso liquidato come una mano di vernice data a posteriori. Molti sviluppatori considerano l’interfaccia utente (UI) un problema di competenza esclusiva del team di designer, concentrandosi unicamente sull’architettura backend, sulle query al database o sulle performance computazionali.

    L’interfaccia rappresenta tuttavia l’unico modello mentale attraverso cui l’utente interagisce con il codice. Un’architettura software eccellente collegata a una struttura visiva priva di gerarchia genera la percezione di un sistema instabile, complesso o lento.

    Comprendere i fondamenti del design permette a un programmatore di strutturare le interfacce secondo precise regole di usabilità, carico cognitivo e architettura dell’informazione.

    Architettura dell’Informazione e Legge di Hick

    Ogni volta che uno sviluppatore aggiunge pulsanti, input o tabelle dense a una schermata senza una chiara gerarchia, aumenta direttamente il tempo di elaborazione necessario per completare un’operazione.

    La Legge di Hick stabilisce che il tempo decisionale aumenta logaritmicamente con il numero e la complessità delle opzioni disponibili.

    • Progressive Disclosure: Mostra all’utente solo i dati strettamente necessari per il task corrente. I dettagli tecnici avanzati devono risiedere dietro modali contestuali, accordion o schermate secondarie.
    • Gerarchia Tipografica Scalabile: L’enfasi visiva deve guidare l’ordine di lettura. Definire una scala tipografica coerente (text-sm, text-base, text-xl) elimina il rumore visivo ed evidenzia immediatamente gli snodi decisionali.
    • Pattern Layout: Gli utenti non leggono le interfacce da riga a riga; scansionano i pattern visivi (pattern a F per il testo, pattern a Z per le landing page).

    Sistemi Spaziali e Regole di Densità

    L’uso dello spazio all’interno di un’interfaccia segue principi geometrici precisi per ridurre l’attrito visivo e rendere il layout predicibile.

    • La Regola della Griglia a 8pt: Impostare margini, padding e altezze di riga su multipli di 8px (o 4px per micro-spaziature) garantisce coerenza su schermi con densità di pixel diverse e standardizza i componenti frontend.
    • Legge della Prossimità (Gestalt): Gli elementi correlati a livello di dati (es. un’etichetta e il rispettivo campo input) devono risiedere fisicamente più vicini tra loro rispetto a elementi logicamente disconnessi. L’assenza di spaziature relative corrette costringe il cervello a un continuo lavoro di interpretazione.
    • Densità Adattiva: Nei software ad alto volume di dati (es. gestionali o strumenti di monitoraggio), la densità deve essere configurabile per consentire sia sessioni operative intense (layout compatto) sia compiti esplorativi (layout arioso).

    Feedback di Sistema e Prevenzione dell’Errore (Principi di Nielsen)

    Un’interfaccia ben progettata gestisce l’errore prima ancora che venga invocata la logica di validazione nel codice.

    • Visibilità dello Stato del Sistema: Ogni operazione asincrona necessita di un feedback immediato (skeleton screen, micro-interazioni di caricamento, disabilitazione degli elementi interattivi per prevenire doppie chiamate API).
    • Affordance e Mapping: I controlli devono suggerire la loro funzione attraverso la forma e la posizione. Un pulsante distruttivo richiede una barriera all’azione (richiesta di conferma esplicita o doppio passaggio) rispetto a un’azione di navigazione ordinaria.
    • Messaggi di Errore Azionabili: L’interfaccia non deve limitarsi a segnalare il fallimento di un’operazione, ma deve indicare chiaramente il percorso di ripristino direttamente nel contesto del componente interessato.

    Design Systems: L’Astrazione Scalabile della UI

    Progettare componenti UI isolati senza un sistema organico genera duplicazione e debito tecnico nel codice frontend. Un Design System opera come un’architettura modulare riutilizzabile.

    • Token Semantici per Spaziature e Raggi di Curvatura: Definire costanti per raggi di bordo (radius-sm, radius-md), elevazioni (shadow-1, shadow-2) e spaziature garantisce continuità stilistica in tutta la codebase.
    • Component-Driven Development: Sviluppare componenti atomici (bottoni, campi form, card) testabili indipendentemente assicura consistenza funzionale e visiva prima dell’integrazione con la logica di business.
    • Separazione dei Layer: Mantenere disaccoppiata la logica di stato del componente dalla sua rappresentazione visiva semplifica il refactoring e la manutenzione a lungo termine.

    Framework e Librerie di Componenti come Acceleratori

    Costruire un’intera libreria di componenti da zero senza competenze di design avanzate comporta rischi di usabilità e accessibilità. Per abbattere questo rischio l’utilizzo di framework consolidati permette di poggiare su standard testati:

    • Radix UI / Headless UI: Forniscono componenti privi di stile ma completi di logiche di accessibilità avanzate (gestione focus, navigazione da tastiera, attributi ARIA), lasciando totale controllo sulla resa visiva.
    • Tailwind CSS: Accelera la scrittura dell’interfaccia legando le decisioni di layout a una griglia e a vincoli predefiniti.
    • Material UI / Ant Design / Fluent UI: Forniscono librerie complete per applicazioni enterprise e gestionali complessi dove la velocità di implementazione e la coerenza d’insieme sono prioritari.

    La padronanza dei concetti di base del design trasforma il programmatore da semplice esecutore di specifiche tecniche a costruttore di software completo. Comprendere la struttura delle interfacce riduce i colli di bottiglia tra prototipazione e codice, previene problemi di usabilità prima del rilascio e garantisce che l’eccellenza dell’architettura sottostante venga percepita chiaramente da chi utilizza il prodotto ogni giorno.
  • Psicologia dei Colori nel Tech: oltre l’estetica, verso l’Architettura Visiva

    Psicologia dei Colori nel Tech: oltre l’estetica, verso l’Architettura Visiva

    Nel mondo dello sviluppo software, del design di interfacce e dell’infrastruttura digitale, il colore viene spesso relegato a una mera scelta estetica o di branding. In realtà, nel tech il colore è a tutti gli effetti un parametro funzionale: influenza la leggibilità, guida i flussi decisionali, riduce il carico cognitivo e determina il livello di affidabilità percepito dall’utente.

    Costruire un’architettura visiva efficace significa capire cosa trasmette ogni frequenza cromatica a livello psicologico e operativo.

    La Mappa Cromatica del Digitale

    Ogni colore nel panorama tecnologico risponde a convenzioni consolidate e a risposte neuro-cognitive precise:

    • Blu (Affidabilità, Stabilità, Sicurezza):È lo standard de facto dell’IT enterprise, delle infrastrutture di rete e delle piattaforme corporate. Trasmette solidità, precisione e controllo. Riduce l’ansia e ispira fiducia, motivo per cui domina nei sistemi gestionali, nei pannelli di controllo e nelle suite di sicurezza.
    • Verde (Stato OK, Crescita, Validazione):Nel monitoraggio sistemistico e nelle dashboard, il verde è il feedback universale di “servizio operativo” o “transazione riuscita”. Nel product design e nel fintech, evoca prosperità, equilibrio ed efficienza operativa.
    • Nero / Grigio Scuro (Focus, Minimalismo, Dark Mode):Dominante negli ambienti di sviluppo, nei terminali e nei design ad alta fedeltà. Riduce l’affaticamento visivo durante le sessioni prolungate, enfatizza la sintassi del codice e conferisce un’estetica moderna, essenziale e rigorosa.
    • Rosso (Allarme, Criticità, Interruzione):È il segnale di stop immediato: un log di errore critico, un gateway non raggiungibile o un’azione distruttiva (es. eliminazione record). Va usato con parsimonia; l’overdose di rosso genera saturazione da allarme (alert fatigue).
    • Arancione / Giallo (Warning, Transizione, Attenzione):Colori ponte ideali per alert non bloccanti, stati di manutenzione, aggiornamenti in coda o call-to-action secondarie che richiedono attenzione senza generare panico.
    • Viola / Indaco (Innovazione, AI, Creatività Tecnica):Spesso associato alle nuove frontiere del tech: intelligenza artificiale, piattaforme di automazione e strumenti di design avanzati. Comunica sofisticazione e rottura rispetto agli schemi legacy tradizionali.

    Ergonomia Cognitiva e Design System

    Quando si progetta una UI/UX per un applicativo o una dashboard di monitoraggio, la scelta del colore deve rispondere a regole di usabilità rigorose:

    1. Semantica dei Token:Non associare i colori a valori fissi (es. #FF0000), ma a ruoli funzionali (color-danger, color-surface, color-brand-primary). Questo garantisce coerenza e manutenzione scalabile nel tempo.
    2. Gerarchia Visiva e Rapporto Segnale/Rumore:L’80% dell’interfaccia dovrebbe vivere su toni neutri (grigi, bianchi, neri) per lasciare che il restante 20%—i colori di stato e le azioni primarie—emerga istantaneamente allo sguardo.
    3. Accessibilità e Contrasto (WCAG):Una palette ben studiata deve garantire rapporti di contrasto adeguati per ipovedenti e daltonici. Lo stato di un componente non deve mai basarsi unicamente sul colore, ma essere supportato da icone, etichette o pattern visivi.

    Il Colore come Linguaggio Operativo

    La psicologia dei colori nel tech non è decorazione: è ingegneria della percezione.

    Che si tratti di disegnare un’infrastruttura di monitoraggio, un portale aziendale o un nuovo software applicativo, padroneggiare il codice visivo permette di creare strumenti non solo belli da vedere, ma soprattutto immediati, affidabili e pronti all’uso.

  • Padroneggiare l’informatica nel 2026: Reti, Architetture e Codice oltre le Astrazioni

    Padroneggiare l’informatica nel 2026: Reti, Architetture e Codice oltre le Astrazioni

    Nel panorama tecnologico moderno, l’informatica sta vivendo un paradosso evidente: man mano che le interfacce utente diventano più intuitive e gli automatismi astraggono la complessità, il valore reale si sposta interamente verso chi quell’infrastruttura sottostante la comprende, la progetta e la governa.

    La digitalizzazione superficiale non basta più. Quando i layer di astrazione falliscono o mostrano limiti di scalabilità e sicurezza, la differenza tra un semplice utilizzatore e un professionista risiede nella padronanza dei tre pilastri fondamentali: sistemistica di rete, architettura dei sistemi e sviluppo applicativo strutturato.

    Network Engineering: Il controllo del traffico e la segmentazione

    Un’infrastruttura non è una semplice somma di apparati collegati, ma un ecosistema che richiede progettazione rigorosa e controllo deterministico. Padroneggiare il networking oggi significa andare oltre il semplice “far funzionare la connessione”:

    1. Segmentazione logica e VLAN: Isolare il traffico operativo, la videosorveglianza, i servizi critici e le reti ospiti non è opzionale. Una corretta segregazione riduce drasticamente la superficie d’attacco e previene la propagazione laterale delle minacce.
    2. Routing, QoS e gestione dei carichi: Comprendere le tabelle di routing, il bilanciamento dinamico su gateway ridondati e la prioritizzazione dei pacchetti (Quality of Service) garantisce la continuità operativa dei servizi essenziali anche sotto stress.
    3. Diagnostica a basso livello: Saper analizzare il traffico al livello dei protocolli (DNS, DHCP, TCP handshake, incapsulamento IPsec/WireGuard) è l’unica vera competenza che permette di isolare i colli di bottiglia e i fallimenti di configurazione prima che impattino la produzione.

    Architetture di Sistema: Resilienza, Sovranità e Gestione del Dato

    Nel 2026 la disponibilità del dato e l’integrità operativa sono requisiti non negoziabili. Affidarsi ciecamente a soluzioni preconfigurate espone a rischi sistemici di vendor lock-in, interruzioni impreviste e vulnerabilità architetturali.

    Padroneggiare la sistemistica significa applicare costantemente la logica del Fail-Safe:

    1. Ridondanza e continuità operativa: Progettare topologie con failover automatico, alimentazioni protette, virtualizzazione controllata e piani di Disaster Recovery verificati sul campo.
    2. Integrità e modellazione dei Database: La corretta definizione dei vincoli relazionali, delle chiavi esterne e degli indici è ciò che preserva la coerenza del dato nel lungo termine, evitando corruzioni o degrado prestazionale su database ad alta frequenza di scrittura.
    3. Sicurezza perimetrale e policy Zero-Trust: Configurazione puntuale di firewall stateful, gestione rigorosa di certificati e chiavi crittografiche, e abbandono progressivo di credenziali condivise a favore di accessi profilati e tracciabili.

    Sviluppo Applicativo: Soluzioni Verticali e Manutenibilità del Codice

    Scrivere codice nel 2026 non significa assemblare frammenti o inseguire la complessità fine a se stessa, ma ingegnerizzare soluzioni modulari, efficienti e manutenibili che risolvano colli di bottiglia operativi specifici.

    Che si tratti di sviluppare applicativi gestionali per la digitalizzazione dei flussi, agenti di monitoraggio custom o middleware di integrazione tra database eterogenei:

    1. Scelta mirata dello stack: Selezionare linguaggi tipizzati e framework robusti non per moda, ma per requisiti di concorrenza, tipizzazione statica e consumo di risorse.
    2. Architettura modulare: Separazione netta tra logica di business, livello di persistenza e interfacce di presentazione (API/UI), garantendo che l’evoluzione di un componente non comprometta l’intero sistema.
    3. Ottimizzazione e refactoring continuo: Pulizia del debito tecnico, profiling della memoria e gestione efficiente delle chiamate I/O e delle connessioni ai database.

    La Sintesi: Il controllo della filiera tecnica

    La vera padronanza informatica nasce all’intersezione tra questi domini: uno sviluppatore che comprende i vincoli del networking scrive codice più resiliente ai timeout di rete; un sistemista che comprende la logica applicativa isola i bug infrastrutturali in una frazione del tempo.

    Nel 2026, dominare l’informatica significa possedere una visione d’insieme end-to-end: dal singolo pacchetto che attraversa uno switch gestito, fino alla query che persiste la transazione nel database, passando per l’interfaccia che la rende fruibile.

    Non si tratta di subire la complessità tecnologica, ma di acquisire il rigore architetturale e la capacità tecnica per governarla con metodo, lucidità ed efficacia.

  • L’Architettura della Fiducia Digitale: Oltre la Superficie di Password e 2FA

    L’Architettura della Fiducia Digitale: Oltre la Superficie di Password e 2FA

    Nel panorama della cybersecurity moderna, la fiducia non è un sentimento, ma un costrutto ingegneristico. Se consideriamo l’identità digitale come la porta d’accesso al cuore dei nostri sistemi, le password e i protocolli di autenticazione a due fattori (2FA) ne rappresentano le serrature e i chiavistelli. Ma come interagiscono questi componenti in un’analisi sistemica?

    1. La Vulnerabilità del Singolo Punto di Fallimento (SPOF)

    La password, per quanto complessa, rimane un segreto condiviso statico. In un’analisi sistemica, affidarsi esclusivamente a essa crea un Single Point of Failure. Se la chiave viene compromessa (tramite phishing, brute force o data breach), l’intero perimetro crolla.

    2. Protocolli 2FA: Layer di Difesa in Profondità

    L’introduzione della 2FA non è solo un “passaggio in più”, ma l’applicazione del principio di Difesa in Profondità. Esistono tre fattori principali di autenticazione:

    • Conoscenza: Qualcosa che sai (Password, PIN).
    • Possesso: Qualcosa che hai (Smartphone, Token hardware, Chiavi FIDO).
    • Inerenza: Qualcosa che sei (Biometria).

    3. Analisi Tecnica dei Protocolli 2FA

    Non tutti i secondi fattori sono creati uguali. Ecco un confronto dei protocolli più diffusi:

    ProtocolloMeccanismoLivello di SicurezzaVulnerabilità Principali
    SMS/EmailCodice OTP inviato via reteBassoSIM Swapping, intercettazione rete
    TOTP (App)Algoritmo basato sul tempoMedio-AltoPhishing in tempo reale (AitM)
    Push NotificationApprovazione tramite appMedio-AltoMFA Fatigue (bombardamento di notifiche)
    FIDO2 / WebAuthnCrittografia a chiave pubblicaMassimoSmarrimento fisico della chiave

    4. Implementazione Strategica: Crittografia e Gestione Dati

    Per costruire una vera “Architettura della Fiducia”, la protezione deve estendersi al database. Non basta che la password sia complessa; i dati a riposo devono essere inaccessibili anche in caso di esfiltrazione del DB.

    5. Verso il Passwordless

    Il futuro della fiducia digitale punta all’eliminazione del segreto condiviso. Protocolli come Passkeys sfruttano la crittografia asimmetrica per autenticare l’utente senza che nessuna password venga mai scambiata o memorizzata sul server, riducendo drasticamente la superficie d’attacco.

    L’architettura della fiducia non si limita a scegliere lo strumento più recente, ma consiste nel comprendere le interdipendenze tra i protocolli. Integrare una 2FA robusta e una gestione crittografica dei dati non è più un’opzione, ma il fondamento di ogni ecosistema digitale resiliente.

  • Zero Trust: Perché la fiducia è un errore di progettazione

    Zero Trust: Perché la fiducia è un errore di progettazione

    Nel mondo della cybersecurity, la cortesia è un rischio inaccettabile. Per anni abbiamo costruito infrastrutture digitali basate su un concetto romantico ma pericoloso: la fiducia. Abbiamo eretto mura altissime (i firewall) pensando che chiunque si trovasse all’interno del perimetro fosse “dei nostri”.

    Oggi, quella visione è morta. Se vuoi guidare un’azienda o un reparto tecnico verso la resilienza, devi accettare una verità brutale: la fiducia è un bug nel sistema.

    La Provocazione: Un leader non cerca di essere gentile

    Dire che “non mi fido di nessuno” nel contesto aziendale può sembrare cinico. In realtà, è l’atto di responsabilità più alto che un leader possa compiere.

    Cercare di essere “gentili” con l’utente, semplificando eccessivamente gli accessi o lasciando porte aperte per comodità, non è leadership: è negligenza. Lo Zero Trust non è una mancanza di rispetto verso i collaboratori, ma l’adozione di un principio di efficacia assoluta: “Never Trust, Always Verify”. Un sistema che non concede fiducia a priori è un sistema che non può essere tradito.

    Il Design come soluzione: Oltre il “Next-Next-Finish”

    Qui c’è la differenza tra un tecnico medio e un progettista di architetture. Lo Zero Trust non è un software che si acquista, non è una licenza da attivare e non si installa con una serie di clic su “Avanti > Avanti > Fine”.

    Se pensi che basti comprare un pacchetto di sicurezza per essere protetti, stai delegando la tua strategia a un fornitore. Lo Zero Trust è, prima di tutto, un disegno dei flussi.

    • Bisogna mappare chi parla con chi.
    • Bisogna definire micro-perimetri attorno a ogni singolo asset.
    • Bisogna orchestrare l’identità in modo che sia l’unica vera chiave d’accesso.

    Il valore non sta nel software scelto, ma nel disegno dell’architettura che lo governa. Un King non subisce la tecnologia; la modella secondo le necessità del business.

    L’Equilibrio: La sicurezza invisibile

    Esiste una trappola in cui cadono molti tecnici: creare un sistema così sicuro da risultare inutilizzabile. Un sistema che blocca la produttività è un sistema progettato male.

    È qui che il design fa la differenza. Lo Zero Trust deve essere trasparente. L’obiettivo è una sicurezza che agisce nel silenzio del background:

    1. Attrito zero per l’utente: L’autenticazione deve essere fluida (MFA moderna, biometria, segnali contestuali).
    2. Precisione chirurgica: L’accesso viene concesso solo per il tempo necessario e solo per l’applicazione specifica.
    3. Monitoraggio costante: Mentre l’utente lavora, il sistema verifica continuamente che il contesto di sicurezza non sia cambiato.

    Un’architettura elegante è quella in cui la protezione è totale, ma la percezione del vincolo è nulla.


    In conclusione: Guida o subisci

    Se sei un tecnico, smetti di configurare prodotti e inizia a progettare flussi. Se sei un decisore, smetti di comprare promesse e inizia a investire in una strategia di design.

    Il perimetro è svanito. La fiducia è un errore. Lo Zero Trust è l’unico standard possibile per chi vuole comandare il proprio spazio digitale.

    Vuoi capire come ridisegnare i tuoi flussi senza bloccare la tua azienda? È tempo di smettere di sperare e iniziare a progettare.

  • Scelta dell’infrastruttura nel 2026: dilemma tecnico o decisione strategica?

    Scelta dell’infrastruttura nel 2026: dilemma tecnico o decisione strategica?

    Nel panorama tecnologico attuale, il dibattito tra Cloud e On-Premise viene spesso ridotto a una sterile sfida tra “nuovo” e “vecchio”. Da un lato la promessa di un’agilità infinita, dall’altro la solidità del ferro. Ma chi si occupa di design dei sistemi sa che la realtà non vive di assoluti. La vera domanda non è quale tecnologia sia migliore, ma quale architettura permetta all’azienda che la sceglie di mantenere il controllo sul proprio futuro.

    Scegliere dove far risiedere i dati e i servizi non è una pratica burocratica da delegare, ma un atto di progettazione consapevole.

    Il peso della delega contro il valore della sovranità

    Il Cloud ha rivoluzionato il modo di fare business, trasformando l’infrastruttura in un servizio “chiavi in mano”. È la scelta ideale per chi necessita di scalabilità immediata e vuole spostare l’onere della manutenzione all’esterno. Tuttavia, questa comodità ha un costo che va oltre il canone mensile: è una delega di sovranità. Si accettano le regole, i tempi e le variazioni tariffarie di un partner esterno che, per definizione, non può avere a cuore i tuoi dati quanto te.

    L’On-Premise, nel 2026, non è un ritorno al passato, ma una dichiarazione d’indipendenza. Richiede un investimento iniziale più importante e competenze interne dedicate, ma restituisce la proprietà fisica e logica dei processi. È la scelta di chi vede nel controllo del dato un asset competitivo non negoziabile e preferisce gestire in casa le proprie fondamenta digitali.

    Oltre il costo immediato: una riflessione sul valore

    Spesso l’analisi si arena nel confronto tra i bassi costi mensili di un’istanza cloud e gli alti investimenti iniziali per un server locale. Ma è un calcolo parziale. La vera domanda che sia il CEO che il tecnico dovrebbero porsi è: “Cosa stiamo comprando davvero?”

    Stiamo comprando tempo (Cloud), pagandolo con una dipendenza a lungo termine?

    O stiamo comprando asset e sicurezza perimetrale (On-Premise), pagandoli con una maggiore complessità gestionale?

    Non esiste una risposta corretta a priori. Esiste solo la risposta coerente con la tolleranza al rischio e la visione di crescita di ogni singola realtà. Un’infrastruttura che ignora il design dei flussi e la consapevolezza dei costi è destinata, prima o poi, a diventare un limite.

    Infrastruttura ibrida: una soluzione adottabile?

    Esiste una terza soluzione intermedia che può essere considerata ed è l’infrastruttura ibrida.

    Si tratta di una mossa strategica già consolidata nelle aziende che fanno della tecnologia il loro core business o che hanno la necessità di un utilizzo massivo di attrezzature IT e che possono permettersi di sfruttare il meglio di entrambe le soluzioni esercitando la propria sovranità sui sistemi e sui dati in maniera granulare, mantenendo all’interno del proprio perimetro i processi più critici e delicati delegando al cloud i picchi (ad esempio un maggior carico di lavoro stagionale o l’inserimento di tecnologie di IA).

    Progettare per non avere rimpianti

    Il punto non è schierarsi, ma capire. Nel 2026 l’ibridazione è una realtà consolidata, ma per percorrerla serve lucidità.

    Il mio obiettivo non è spingerti verso un rack fisico o verso una console virtuale. È assicurarmi che, qualunque sia la strada scelta, tu ne conosca i confini, i punti di forza e i costi nascosti. Perché nel mondo IT, l’errore più grave non è scegliere la tecnologia meno performante, ma trovarsi vincolati a una soluzione di cui non si possiedono più le chiavi.

    La tecnologia senza consapevolezza è, inevitabilmente, perdita di controllo. Il compito di un buon progetto è restituirti entrambi.